はじめに|首相が「大至急のお願い」と投稿した、PHPの話
こんにちは、矢上真吾です。ひとり治療院自立化サポートをやっています。
本日のテーマは、PHPの問題とホームページです。
10月21日の夜、高市首相がXに「今夜に対応して頂きたい大至急のお願い」と投稿しました。中身は、PHPというものの修正を、できるだけ早く当ててください、という呼びかけです。首相が、ひとつのソフトウェアの欠陥について直接対応を呼びかけるのは異例だと報じられています。
ホームページを持っている治療院の先生方の中には、「PHPって何?」「うちは関係あるの?」と思った方もいると思います。僕もそうでした。ちょっと気になったので、調べてみました。
実は僕自身、自分で管理しているホームページは、少し前にWordPressをやめて別の形に移していました。そのことも、最後にお話しします。
※この記事は2026年10月22日時点で調べた内容です。状況は日々動いているので、契約しているレンタルサーバーの会社や制作会社のお知らせもあわせて確認してください。
1. 10月21日に何が起きたか
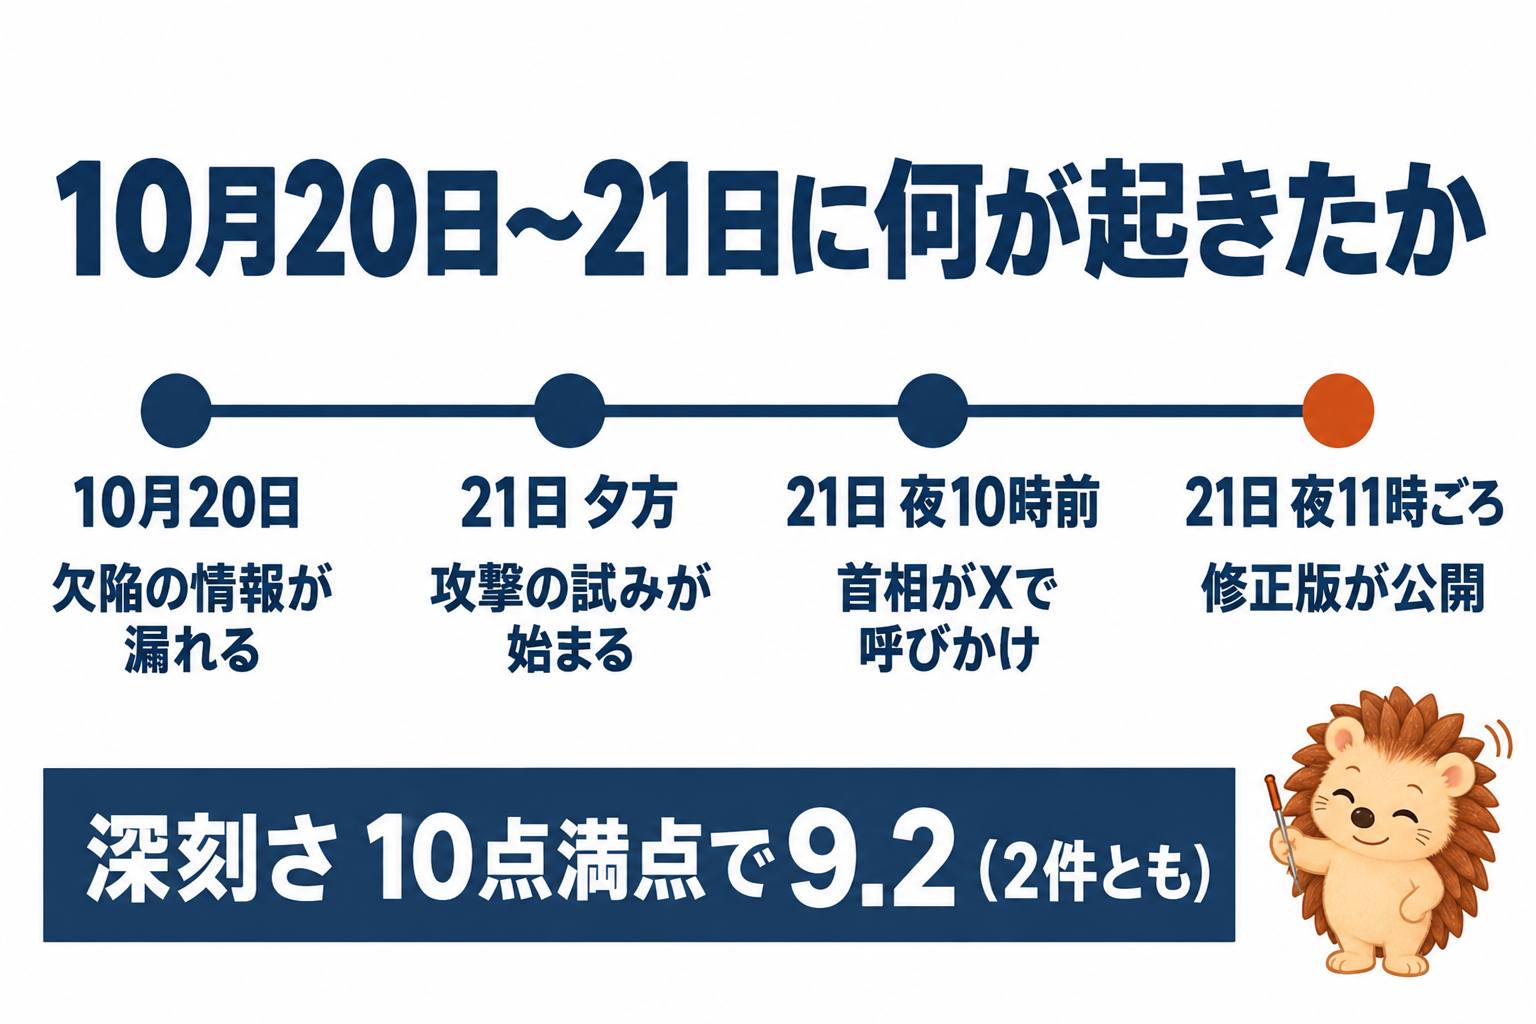
まず、起きたことを日付の順に並べてみます。
- 10月20日:PHPに重大な欠陥が2つある、という情報が、本来の公表日より前に外に漏れました。PHPの開発チームは、翌21日に修正版を出すと発表しました。
- 10月21日の朝から夕方:修正版が出る前に、もう攻撃の試みが始まっていました。Cloudflare(クラウドフレア)というインターネットの会社が、日本時間の夕方には最初の攻撃の試みを観測していたと報じられています。
- 10月21日の夜:午後10時前に、高市首相がXで呼びかけを投稿。そして日本時間の午後11時ごろ、修正版が公開されました。
欠陥の深刻さは、10点満点で9.2。2つともこの点数です。すごいですよね。
どんな欠陥かというと、「リモートコード実行」と呼ばれる種類だそうです。インターネットの向こうにいる攻撃者が、ホームページが置いてあるコンピューターの上で、自分の好きなプログラムを動かせてしまうおそれがある、というものです。
そうなると、ホームページを書き換えられたり、中のデータを持ち出されたり、サイトそのものを乗っ取られたりする可能性があります。
PHPは、世界のウェブサイトの約7割で使われていると言われています。数が多いから、影響が大きい。これが今回の話の前提です。
2. PHPとは何か、WordPressとの関係
では、PHPとは何なのか。
PHPは、ホームページを動かすためのプログラミング言語です。正式な名前は「PHP: Hypertext Preprocessor(ハイパーテキスト・プリプロセッサー)」。ハイパーテキストは、リンクでつながった文書、つまりウェブページのこと。プリプロセッサーは、前もって処理するもの、という意味です。
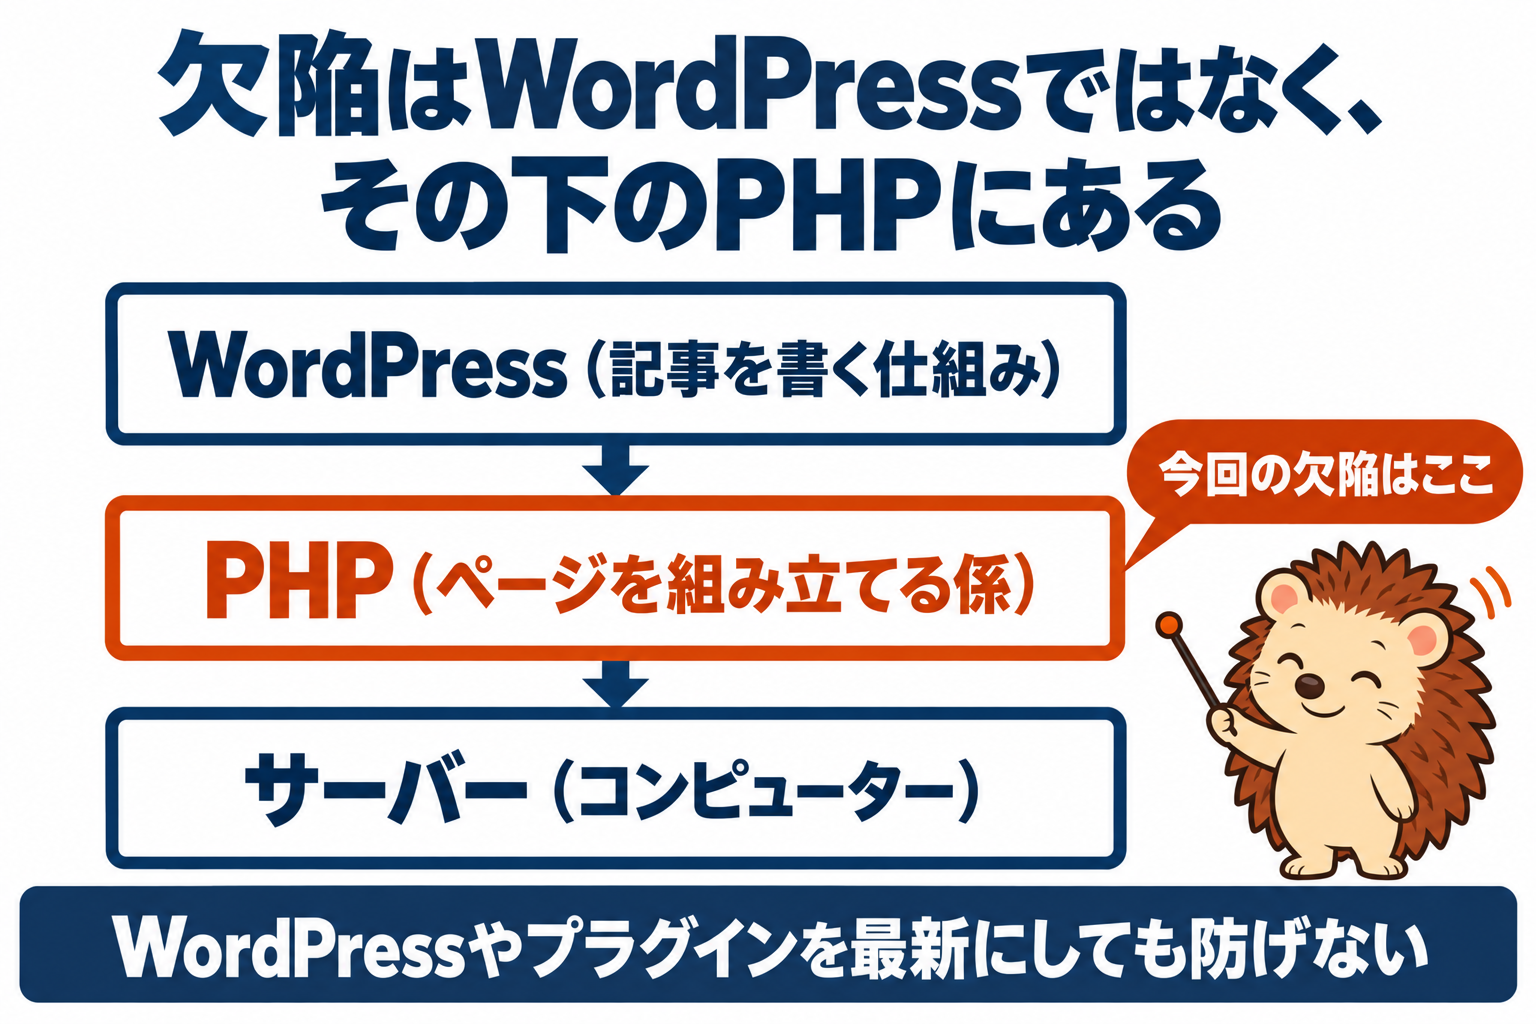
私たちがスマホでホームページを開くと、その一瞬前に、サーバーと呼ばれる向こう側のコンピューターでページが組み立てられて、こちらに届きます。その組み立てをしているのがPHPです。
ここで出てくるのがWordPress(ワードプレス)です。
WordPressは、ブログやホームページを作って、記事を書いたり更新したりするための仕組みです。こういう仕組みをCMSと言います。Content Management System(コンテンツ・マネジメント・システム)の略で、コンテンツは中身、マネジメントは管理、システムは仕組み。中身を管理する仕組み、という意味です。
そして、WordPressはPHPで動いています。
ここが今回のポイントです。今回の欠陥は、WordPressの中ではなく、その下にあるPHPそのものにあります。WordPressの公式も、「この問題はWordPressに限ったものではなく、WordPress側の更新は必要ない」と発表しています。
つまり、WordPressを最新版にしていても、プラグインを最新にしていても、今回の問題は防げないということです。防ぐには、土台になっているPHPのほうを新しくする必要があります。逆に言えば、WordPressに限らず、PHPで動いているサイトは同じように関係します。
さらに押さえておきたいのが、PHPのバージョンです。PHPの開発元が修正版を出しているのは、バージョン8.2以降だけだそうです。それより古いPHPには、今回の修正版が出ません。やばいですよね。
3. 僕がいちばん気になったこと|PHPの更新を、業者さん任せにしていた頃
これ、僕はすごく気になっているところなんです。
僕は以前、WordPressでホームページを作っていました。作ったのは業者さんにお願いしていたんですけれども、管理画面で、「PHPのバージョンを上げてください」とずっと言われていたんですよ。
ただ、それをやるのは僕ではなく、業者さんに頼まなきゃいけなかった。その業者さんとの連携が、うまく取れていなくて、ずっとバージョンが更新されなかったんです。
その結果、Googleアナリティクスが見られなくなるという現象が起きまして。そういうこともあって、いろいろあって、WordPressからの移管をしました。まずドメインを変えて、さらにWordPressから別のものに変えた、ということがありました。
だから、今回のニュースは、ここがすごく気になるんです。そして、旧ホームページのサイトは、まだ生きているんですよね。なので、ここをどうにかしたいと思っています(このお話は最後に)。
4. 日本国内では、どう動いたか
次に、日本国内での動きです。
発表したのはIPAです。Information-technology Promotion Agency(インフォメーション・テクノロジー・プロモーション・エージェンシー)の略で、日本語では情報処理推進機構。経済産業省が所管する独立行政法人です。IPAは21日にこの欠陥を発表し、修正版での速やかな対応を企業などに求めました。
高市首相は、Xで修正の準備を呼びかけたうえで、対応が難しい場合はサイトを一時的に止めることもリスクを下げる有効な方法のひとつだ、と投稿しています。首相自身も21日の夜から自分のホームページを止め、22日には首相官邸で記者団に「うちは遮断した」と話したそうです。
実際に、サイトやサービスを止めたところも出ています。財務省はホームページの一部を一時停止し、銀行などでも一部のサービスが止まりました。結構止まっていましたよね。
ホームページを置く場所を貸している会社、いわゆるレンタルサーバーの会社も動いています。さくらインターネット、エックスサーバー、GMOペパボなどが、緊急のメンテナンスを行っています。
このように、レンタルサーバーの会社の側で修正を当ててくれているケースも多い、というのが今の状況です。
5. WordPressを使っている先生が確認する3つ
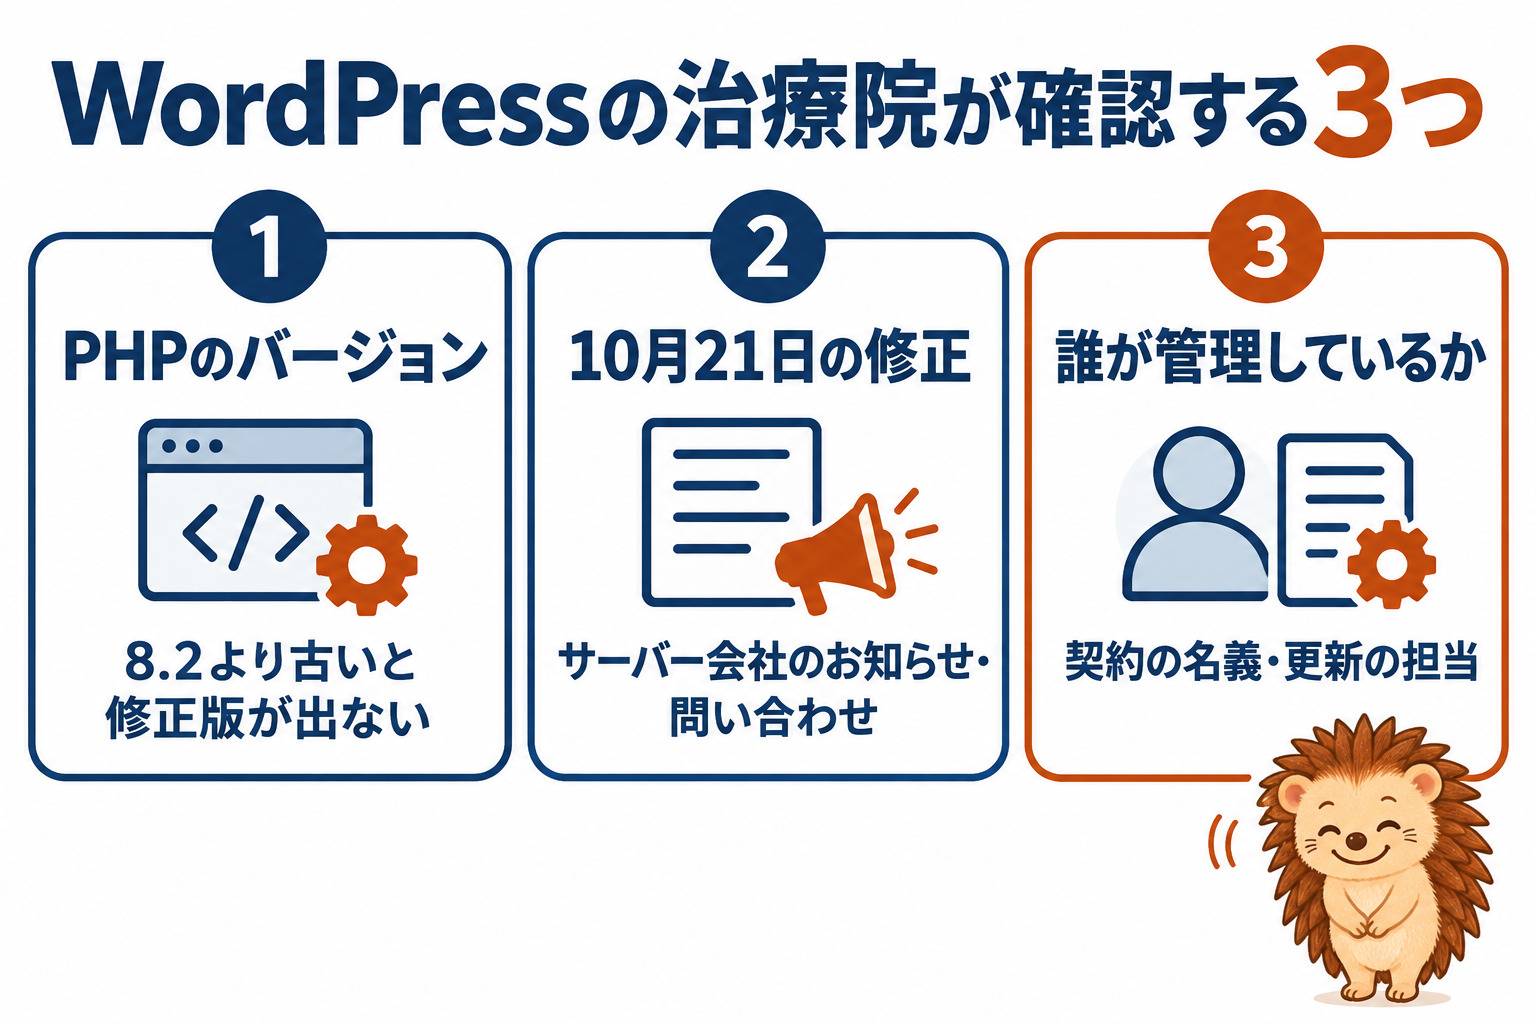
では、僕と同じような同業の先生で、WordPressを使っている方が確認したほうがいいことをお話しします。調べた範囲で、3つです。
① PHPのバージョン
WordPressの管理画面から確認できます。「ツール」→「サイトヘルス」→「情報」→「サーバー」と進むと、サイトが動いているPHPのバージョンが出てきます。
ここが8.2より古い場合は、先ほどお話ししたとおり、開発元からの修正版が出ない範囲に入ります。困りますね。
② 10月21日の修正が当たっているか
これは、自分では確かめにくいところです。契約しているレンタルサーバーの会社のお知らせを見るか、直接問い合わせましょう。
問い合わせるときは、今回の欠陥の番号を伝えると話が早く通ります。番号は「CVE-2026-109618」と「CVE-2026-109619」の2つです。
CVEは、Common Vulnerabilities and Exposures(コモン・バルネラビリティーズ・アンド・エクスポージャーズ)の略。欠陥ひとつひとつに振られる、世界共通の管理番号です。
③ 誰が管理しているか
治療院のホームページは、多くの方が業者さんに頼んでいるんじゃないかなと思います。そして、そのまま保守・運用をお任せしている方も多いんじゃないかなと。
その場合は、サーバーの契約は誰の名義なのか、PHPの更新は誰がやることになっているのかを確認しておきましょう。ここが分からないと、①と②の確認そのものができません。
僕の場合は、まさにここでつまずいていました。管理画面に「上げてください」と出ていても、上げるのは自分ではない。頼んでも進まない。そのあいだ、何年も同じ版のまま、ということが起きるんです。
補足:セキュリティのプラグインがあっても防げない
ちなみに、WordPressのセキュリティ用のプラグインを入れているから大丈夫、というわけではないそうです。今回の欠陥はWordPressの下の層にあるので、プラグインでは防げない、と海外の専門メディアでも説明されています。
患者さんから聞かれたときのために補足すると、ネットのサービスを使う側の方が、自分でPHPを更新する、という話ではありません。使っているサービスからお知らせが来たときに、その案内に従えば大丈夫です。
6. 使っていない古いサイトと、ドメインのこと
最後に、もうひとつ僕も気にしていることです。今は使っていない、古いホームページのことです。
以前作ったけれど、新しいサイトに移ってそのままになっている。期間限定のキャンペーン用に作ったページが残っている。こういうサイトを持っている方、いるんじゃないでしょうか。
この件について、ブロガーで実業家のイケハヤさん(僕がずっと追っている方です)が、10月21日に記事を出しています。その中で、使っていないサイトでも乗っ取られると、そこから別のサイバー攻撃に使われるかもしれないと書いています。
つまり、自分が知らないうちに、加害者の側になっている可能性があるということです。これは気をつけましょう。
イケハヤさん自身は、自分の古いサイトを確認したところ、WordPressもPHPも古かったため消した、と書いています。なので、僕もやろうと思っています。
一方で同じ記事の中で、レンタルサーバーの会社が対策してくれているケースも多いので、過度な心配はいらないだろう、とも書いてありました。
古いサイトを消すときは、ドメインに気をつける
古いサイトを消すときに、ひとつ知っておきたいのがドメインです。ドメインは「〇〇.com」のような、ホームページの住所にあたるものです。
ドメインを解約して期限が切れると、別の人がその住所を取れるようになります。昔の名刺やチラシ、Googleのお店の情報、SNSのプロフィールなどに古いアドレスが残っていると、そこから来た人が、別の人のサイトにたどり着くことになります。
なので、古いサイトを消すときは、古いアドレスがどこに載っているかを確認して、新しいアドレスに差し替えておくと、あとで困りません。僕もだいぶできたんじゃないかなと思いますが、まだ残っているかもしれないですね。
7. 僕の場合|脱WordPressと、残っていた古いサイト
ここからは、僕自身の話です。
僕は、自分で管理しているホームページを、すべてWordPressからCloudflare(クラウドフレア)に移しました。HTMLとCSSという、ページの中身と見た目だけで作った形です。こういう作りを「静的サイト」と呼ぶそうです。
僕も、WordPressから離れる、いわゆる「脱WordPress」の方向に賛成しています。
WordPressの管理画面、正直、僕は苦手なんですよね。ほぼほぼ使えていなかった。プラグインはすぐに更新しないといけないし、さっき言ったようにPHPの更新もしないといけないのに、できなかったりした。いろいろなところを見ないといけないので、本当に大変なんです。
(移したときの話は、こちらに書きました → 脱WordPressを始めました|ホームページを「AIが触れるか」で選び直した話)
今回の件で確認したところ、僕のサイトはサーバーの上でPHPが動いていない作りなので、今回の欠陥の対象外でした。
ただ、先ほども言ったように、前に作ったホームページが、業者さんの管理のまま残っているんです。第6章でお話しした「使っていない古いサイト」に、僕自身が当てはまっていました。
なので、一応、業者さんに連絡をして、削除していただくようにお願いしています。ここが、ちょっと気になるところです。
静的サイトは、守る場所が変わる
PHPの心配がなくなった代わりに、気をつける場所も変わりました。静的サイトの場合、サイトを書き換えられる入口は、Cloudflareのアカウントと、ドメインを契約している会社のアカウントのログインになります。
なので、パスワードを使い回さないこと、ログインのときにスマホなどでもう一度確認する「二段階認証」を設定しておくことが大事になります。
まとめ|情報は、いつも感度高く聞いておく
とにかく今、情報漏洩がめちゃくちゃ出ているじゃないですか。僕のところにも、すごい数のメールが来るので、その対策を1個1個やっているんですけれども、本当に大変ですよね。
ただ、やっぱりやっていかないと、気がつかないうちに被害者になることもあるし、さっき言ったように加害者になるかもしれない。自分の使っていなかったサイトを元に攻撃などをされたら、結局、所有している自分のところに責任が行くかもしれないじゃないですか。そういう意味で言うと、すごく怖いですよね。
なので、一旦これは確認しておいたほうがいいんじゃないかなと思います。僕も今、必死こいていろいろと対策を立てています。
- 欠陥はWordPressではなく、その土台のPHPにある。WordPressやプラグインを最新にしても防げない
- 確認は3つ:PHPのバージョン(8.2以降か)/10月21日の修正が当たっているか/誰が管理しているか
- 業者さん任せのサイトは、契約の名義と更新の担当を確かめる。ここが分からないと何も確認できない
- 使っていない古いサイトは、乗っ取られて別の攻撃に使われる可能性がある。消すときは古いアドレスの載っている場所も確認する
- PHPを使わない静的サイトは今回の対象外。その代わり、ログインの守り(使い回さないパスワード・二段階認証)が大事
こういった情報は、やっぱり常に感度高く聞いていないとダメですね。気をつけていきましょう。
参考になれば幸いです。
【無料】一人治療家のAI自立化メルマガ
予約システムも、ホームページも、SNSも、動画づくりも。現役でひとり治療院を回しながら、AIで自分でやってみたことと、そのつまずきを書いています。
登録特典:『ひとり治療院 自立の教科書』序章の全文ほか4点。
- ✅ AIエージェント(Claude Code)の入れ方と、最初の1つの動かし方
- ✅ 治療院の仕事をAIに渡すプロンプト30
- ✅ 1日15分の30日ロードマップと、経営健康診断チェックリスト50
登録無料・いつでも解除できます
関連コンテンツ
- 脱WordPressを始めました|ホームページを「AIが触れるか」で選び直した話
- 施術しながら全部できる時代になった|一人治療家×AIエージェントの並走経営
- クローンボイスが進化しまくっている|「聞いていられない」と言われた僕のAI音声が、プロの朗読のようになるまで
参考にした記事
- ITmedia NEWS「高市総理『大至急、PHPパッチ適用を』Xで異例の要請」
- 日本経済新聞「高市早苗首相、自身のホームページを一時閉鎖 PHP問題で対応」
- 共同通信「プログラム言語PHPに重大欠陥 ウェブ7割で使用、攻撃の恐れ」
- WordPress.org「Critical PHP Security Release」
- イケハヤ「【緊急】『脱WordPress』の方法を徹底的に解説します。」
矢上真吾について
鍼灸師歴24年。合同会社e-life代表。鍼灸マッサージ院 和からだみなおし処 院長。著書6冊。
ひとり治療院のAI自立化サポートをやっています。コンサルに頼らず、院長自身がAIを使って集客・仕組み・経営を回せるようになることを目指しています。
この回は音声でも配信しています。ポッドキャストで聴く