はじめに|世間を賑わせているGMOのニュース
こんにちは、矢上真吾です。ひとり治療院自立化サポートということで、本日は11月5日の木曜日です。今日はセキュリティの話をしたいと思います。
今、世間を賑わせているGMOのニュース、どんなニュースか分かっていますかね。僕自身も、そんなに詳しくは見ていなかったんです。GMOと聞いて、僕自身が使っているサービスなんかあるかなと思って調べてみたら、あったので、やべ、と思って、ちょっと調べてみました。それで、今、一応対策を立てているところです。
記者会見の様子がかなり炎上しているみたいですけど、僕はそこには触れる必要はないかなと思っています。今日は、僕たちが何をしたらいいのか、という話です。
1. GMOの件といっても、別々の話が重なっている
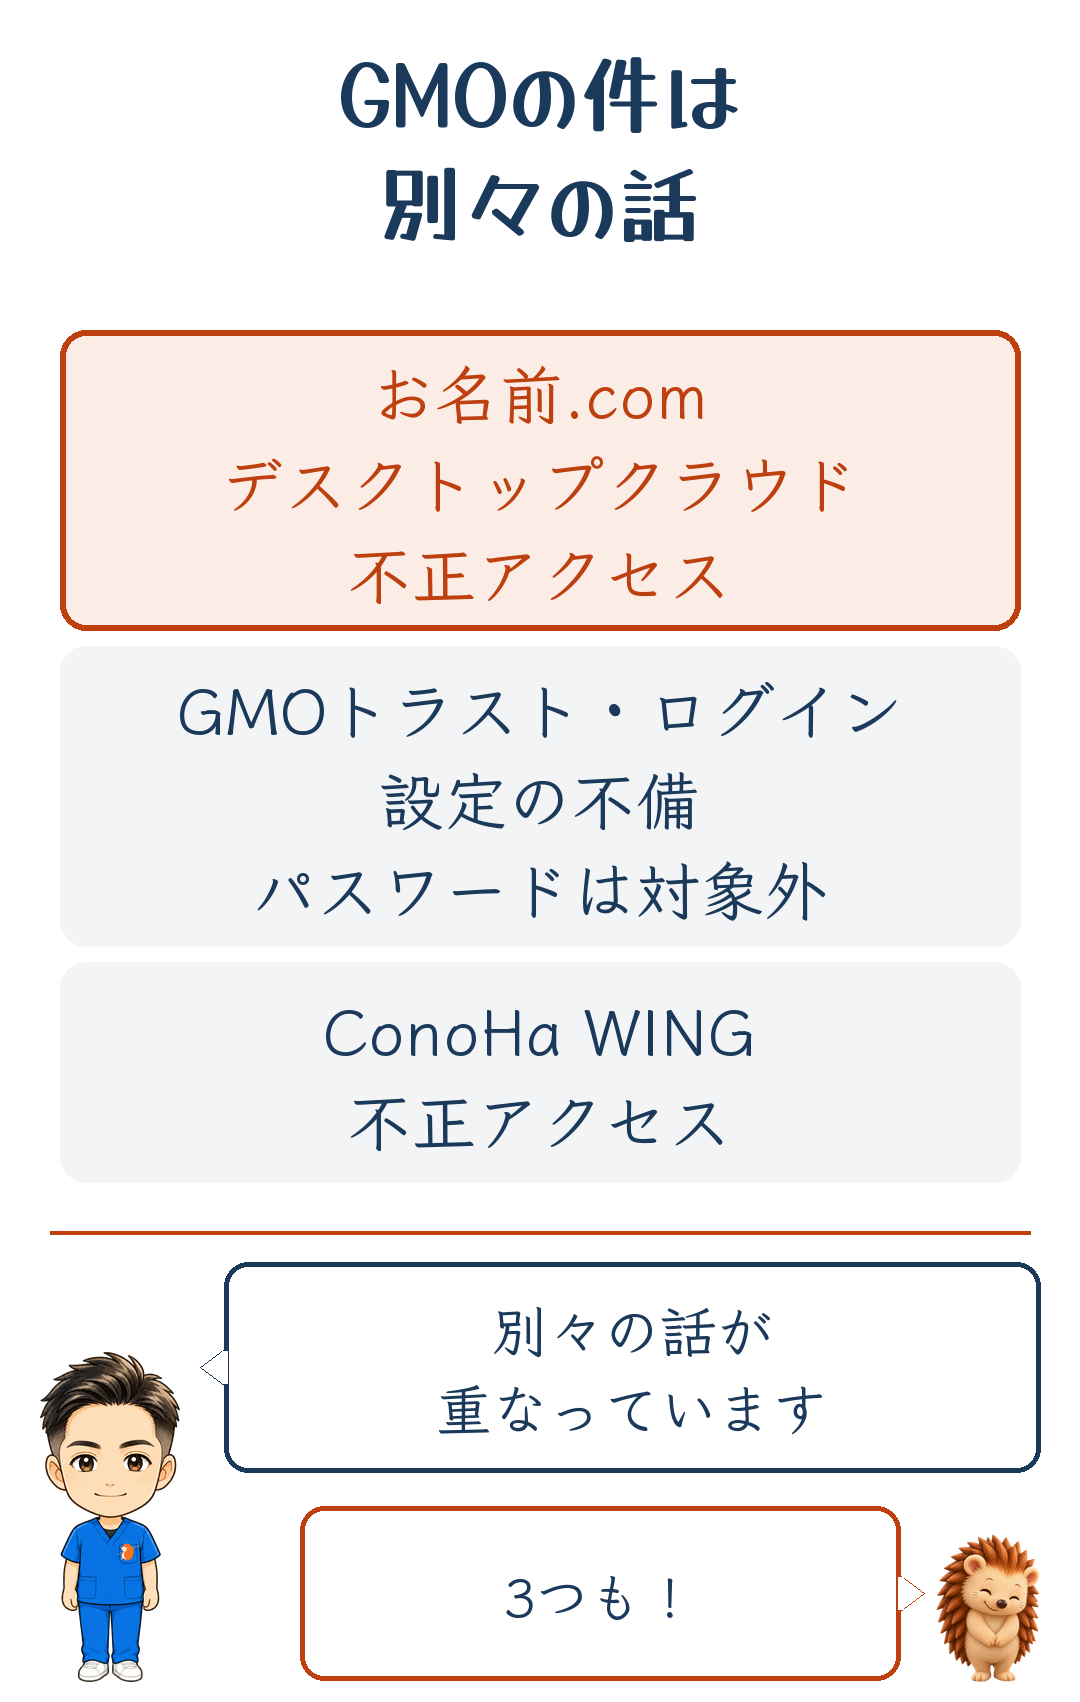
お名前.com デスクトップクラウド
いちばん大きいのが、お名前.comのデスクトップクラウドです。FXの自動売買などに使われている、借りられるサーバーのサービスです。ここが8月に侵入されて、9月から10月にかけて、最大2万6739台のサーバーにマルウェアが配られました。発覚したのは10月20日です。きっかけは会社の監視ではなくて、お客さんからの問い合わせだったと報じられています。
サーバーに保存していた取引口座のログイン情報が取られて、不正に使われた可能性があると、公式に発表されています。良くなかったのが、2年前の2024年4月に、グループのセキュリティ会社が課題を指摘していたらしいんです。でも、対応したつもりになって再診断はせず、指摘は経営トップに届いていなかった、という説明なんですよね。最初にどこから入られたのかは、まだ公表されていません。
GMOトラスト・ログイン
こちらは攻撃をされたのではなくて、設定の不備らしいんです。2017年頃から、顧客情報の入ったファイルの置き場が、外から取れる状態になっていました。対象は2,492社、4万5030人です。ただ、パスワードは対象外と発表されています。
ConoHa WING
さらにもう1つ、GMOの件でいうと、ConoHa WINGというレンタルサーバーでも、9月に不正アクセスがあったみたいです。GMOはすごく大きな会社じゃないですか。いろんな人が、いろんなサービスを使っていると思うんです。その中で、こういったことが起きているわけです。
2. AIを使っていないから大丈夫、ではない
調べてみて、聞いている限りだと、これはAIうんぬんの話ではないんですよね。もちろん、攻撃でAIが使われているかもしれないんですけど、そういうことではなくて、そもそもの会社のセキュリティの話だ、という内容が多かったんじゃないかなと思います。
ということは、うちはAIを使っていないから大丈夫、ということではないんです。そこの認識は持っていたほうがいいのかなと思っています。
なお、11月2日の記者会見では、会社側は「AIが使われた証拠はありません」と説明したと報じられています(@ITの記事)。犯人はまだ特定されていないので、言い切れる話ではありません。
3. パスワードは、もう漏れている前提で
その流れで、僕が今やっていることです。いろんなものにログインするときに、パスワードを作るじゃないですか。サービスごとにちゃんとパスワードを変えているとか、Googleで作ったすごく長い、よく分からない文字列を使っているから大丈夫だよ、と思っている人がいっぱいいると思うんです。
でも、もう、パスワードは漏れている前提で考えておいたほうがいいんじゃないか、ということなんです。え?という感じじゃないですか。僕も今、100何件のパスワードを必死に変えているところです。
パスワードとパスキーの違い
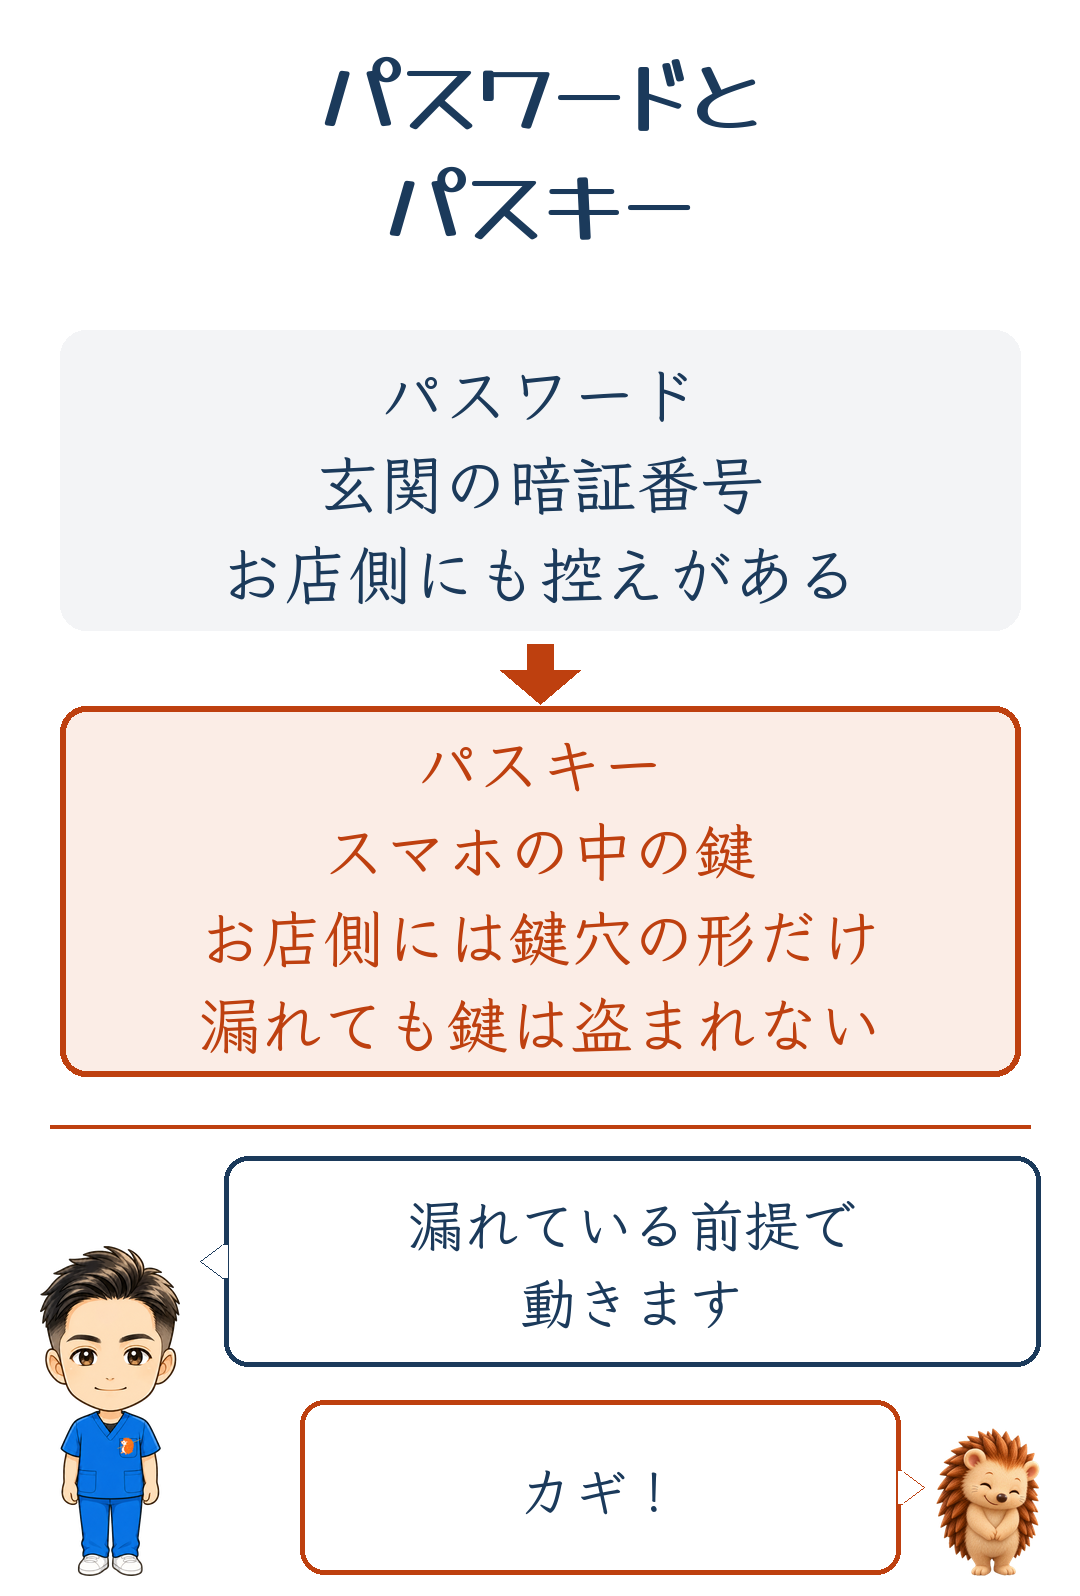
しかも、パスワードを変えているだけだと、おそらくもう難しいんじゃないか、という話なんです。パスワードは玄関の暗証番号みたいなもので、お店側にも控えがあるんですよね。なので、それだけだと厳しい。
じゃあ何をしたらいいのかというと、パスキーです。パスキーはスマホの中の鍵で、指紋や顔で開けます。お店側にあるのは鍵穴の形だけなので、お店から漏れても、鍵は盗まれないということです。
4. 1個ずつ、地道にやるしかない
今、必死に、いろんなサービスのセキュリティを変えているところです。本当に、1個1個、1個1個やって、100何件あるので、これが大変なんです。
僕は一応、重要度によってやる順番を決めています。お金まわりのものと、メインで使っているサービスを早めに、2段階認証やパスキーを使うように変えています。結構直したなと思ったんですけど、まだまだなんですよね。
これは本当に、地道に1つずつです。ここはAIがやってくれるところじゃないので、すごく大事なところかなと思っています。
僕はよくクレジットカードの不正利用をされていて、何度もカードを変えているんです。本当に、どこで取られているのか分からないんですよね。
5. AIは、守りのほうでも必要になる
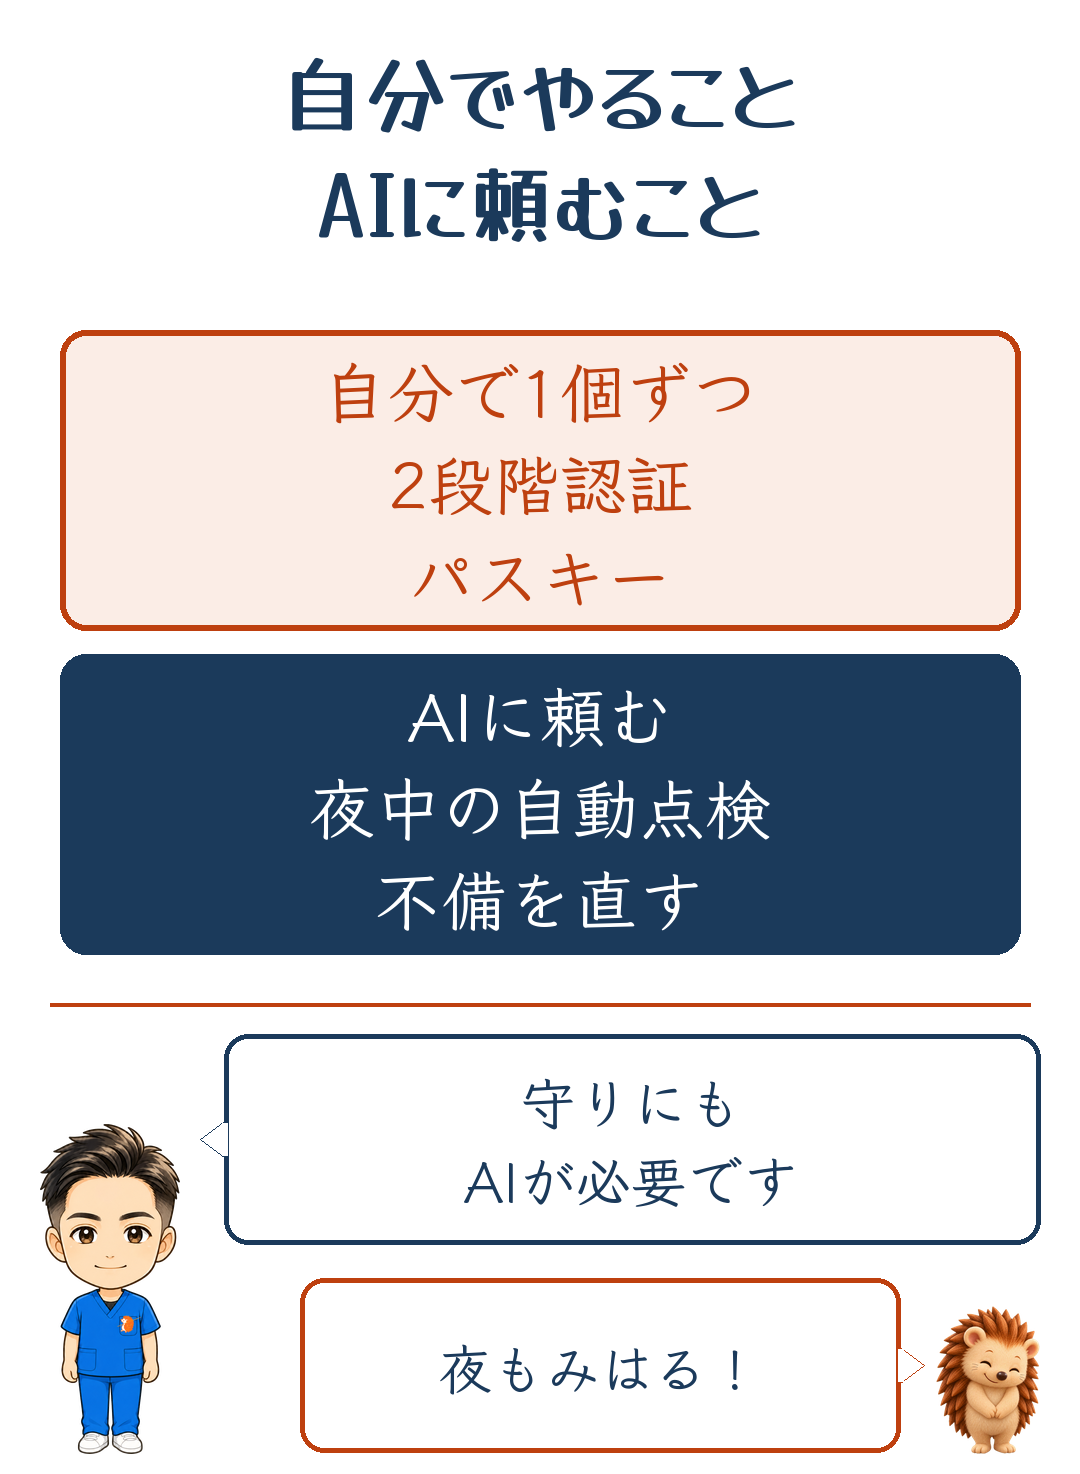
正直、これからのセキュリティは、人間だけがやっていてもどうにもならないんじゃないかなと思っています。僕は今、AIを頑張って使っています。今までは、商品を作るとか、そういうところですごく使えるようになったなと思っていました。でも、もっともっと、どちらかと言ったら守り、守備の部分ですごく必要なんじゃないかなと思っています。
僕らには分からないところがあると思うんです。なので、うちでは、夜中に自動で点検してもらうようにしています。何か不備があったら、それを直してもらう、ということをやっています。
まとめ|2段階認証とパスキーを
- GMOの件は、別々の話が重なっている
- AIを使っていないから大丈夫、という話ではない
- パスワードは、もう漏れている前提で考える
- お金まわりから順に、2段階認証とパスキーへ1個ずつ
- AIは、守りのほうでも必要になる
普通に皆さんが使っているサービスのパスワードが、もう取られている前提で動く。そうしていったほうがいいんじゃないかなと思います。
GMOの件をきっかけに、パスワードまわりは、2段階認証とパスキーを設定するということを、やっていってほしいなと思います。もちろん僕も、そういったところに全然詳しくはありません。1個1個潰していって、少しでも安心して使えるようにしていきたいなと思っています。参考になれば幸いです。本日も残りの時間を、素敵な時間にお過ごしください。
GMOの件の出典:GMOインターネットグループ公式発表(第2報)/@IT/トラスト・ログイン第3報の報道/ConoHa WING公式お知らせ
【無料】一人治療家のAI自立化メルマガ
予約システムも、ホームページも、SNSも、動画づくりも。現役でひとり治療院を回しながら、AIで自分でやってみたことと、そのつまずきを書いています。
登録特典:『ひとり治療院 自立の教科書』序章の全文ほか4点。
- ✅ AIエージェント(Claude Code)の入れ方と、最初の1つの動かし方
- ✅ 治療院の仕事をAIに渡すプロンプト30
- ✅ 1日15分の30日ロードマップと、経営健康診断チェックリスト50
登録無料・いつでも解除できます
関連コンテンツ
- PHPの問題とホームページ|WordPressで作った治療院のサイトは、何を確認すればいいのか
- 予約システムは作れたのに、ダッシュボードがなかなかうまくいかない|SEO・MEO・SNSの何が当たっているのかを、パッと見て分かるようにしたいひとり治療院の院長の話
- SNSを自動化して一番うれしかったのは、本が読めるようになったこと|余裕ができてはじめて、余裕がなかったと気づいた、ひとり治療院の院長の話
矢上真吾について
鍼灸師歴24年。合同会社e-life代表。鍼灸マッサージ院 和からだみなおし処 院長。著書6冊。
ひとり治療院のAI自立化サポートをやっています。コンサルに頼らず、院長自身がAIを使って集客・仕組み・経営を回せるようになることを目指しています。
この回は音声でも配信しています。ポッドキャストで聴く